 IDNKripto
Dunia Web3 dan keuangan terdesentralisasi (Decentralized Finance / DeFi) menyajikan peluang finansial yang sangat menggiurkan bagi banyak kalangan. Oleh karena itu, antusiasme masyarakat untuk berinteraksi dengan berbagai aplikasi terdesentralisasi (dApps) terus meningkat pesat setiap harinya.
Namun demikian, kebebasan finansial tanpa otoritas perantara ini juga melahirkan celah kejahatan siber yang semakin canggih. Sebagai contoh, peretas kini jarang meretas jaringan blockchain utama yang sangat kokoh. Sebaliknya, mereka lebih suka memanfaatkan kelengahan pengguna melalui rekayasa sosial dan kloning antarmuka situs.
Akibatnya, ribuan investor kripto kehilangan seluruh saldo dompet mereka hanya dalam hitungan detik setelah mengklik satu tombol persetujuan transaksi palsu. Oleh sebab itu, pemahaman mendalam tentang modus phishing Web3 kripto serta cara kerja skrip penyedot saldo (wallet drainer) menjadi bekal pertahanan wajib bagi siapa saja yang ingin berselancar dengan aman di ekosistem digital ini.
Melalui panduan komprehensif ini, kita akan membongkar trik manipulasi situs kloning, cara menganalisis izin tanda tangan digital, serta langkah-langkah preventif untuk mengunci aset kripto Anda dari intaian penipu.
Memahami Bahaya Nyata Skrip Penyedot Saldo (Wallet Drainer)
Sebelum mengulas cara verifikasi situs, kita perlu memahami anatomi teknis dari alat kejahatan paling populer di Web3 saat ini, yaitu wallet drainer.
Dahulu kala, penipuan kripto konvensional hanya berfokus pada pencurian kata sandi pemulihan (seed phrase). Pelaku biasanya membuat formulir palsu dan meminta korban mengetikkan dua belas kata rahasia tersebut secara sukarela.
Akan tetapi, pengguna saat ini sudah semakin teredukasi untuk tidak pernah membagikan frasa pemulihan kepada pihak mana pun. Menghadapi situasi tersebut, para peretas beralih mengembangkan kode smart contract jahat yang mampu menguras aset secara otomatis tanpa perlu mengetahui seed phrase korban sama sekali.
Secara teknis, kode drainer ini disematkan di balik tombol klaim hadiah, pencetakan NFT gratis (minting), atau tautan migrasi token palsu. Ketika pengguna menghubungkan dompet dan menandatangani permintaan transaksi, skrip tersebut secara sepihak memindahkan kepemilikan token ERC-20, NFT berharga, hingga koin asli jaringan ke alamat dompet milik peretas.
Oleh karena itu, satu tanda tangan digital yang ceroboh sama bahayanya dengan menyerahkan kunci brankas rumah Anda kepada pencuri.
5 Ciri Khas Situs Web3 Palsu yang Wajib Anda Kenali
Meskipun tampilan visual situs tiruan sering kali dibuat identik persis dengan situs aslinya, ada beberapa detail teknis yang tidak akan pernah bisa ditiru secara sempurna oleh penipu.
Berikut adalah lima indikator utama untuk mendeteksi situs Web3 palsu:
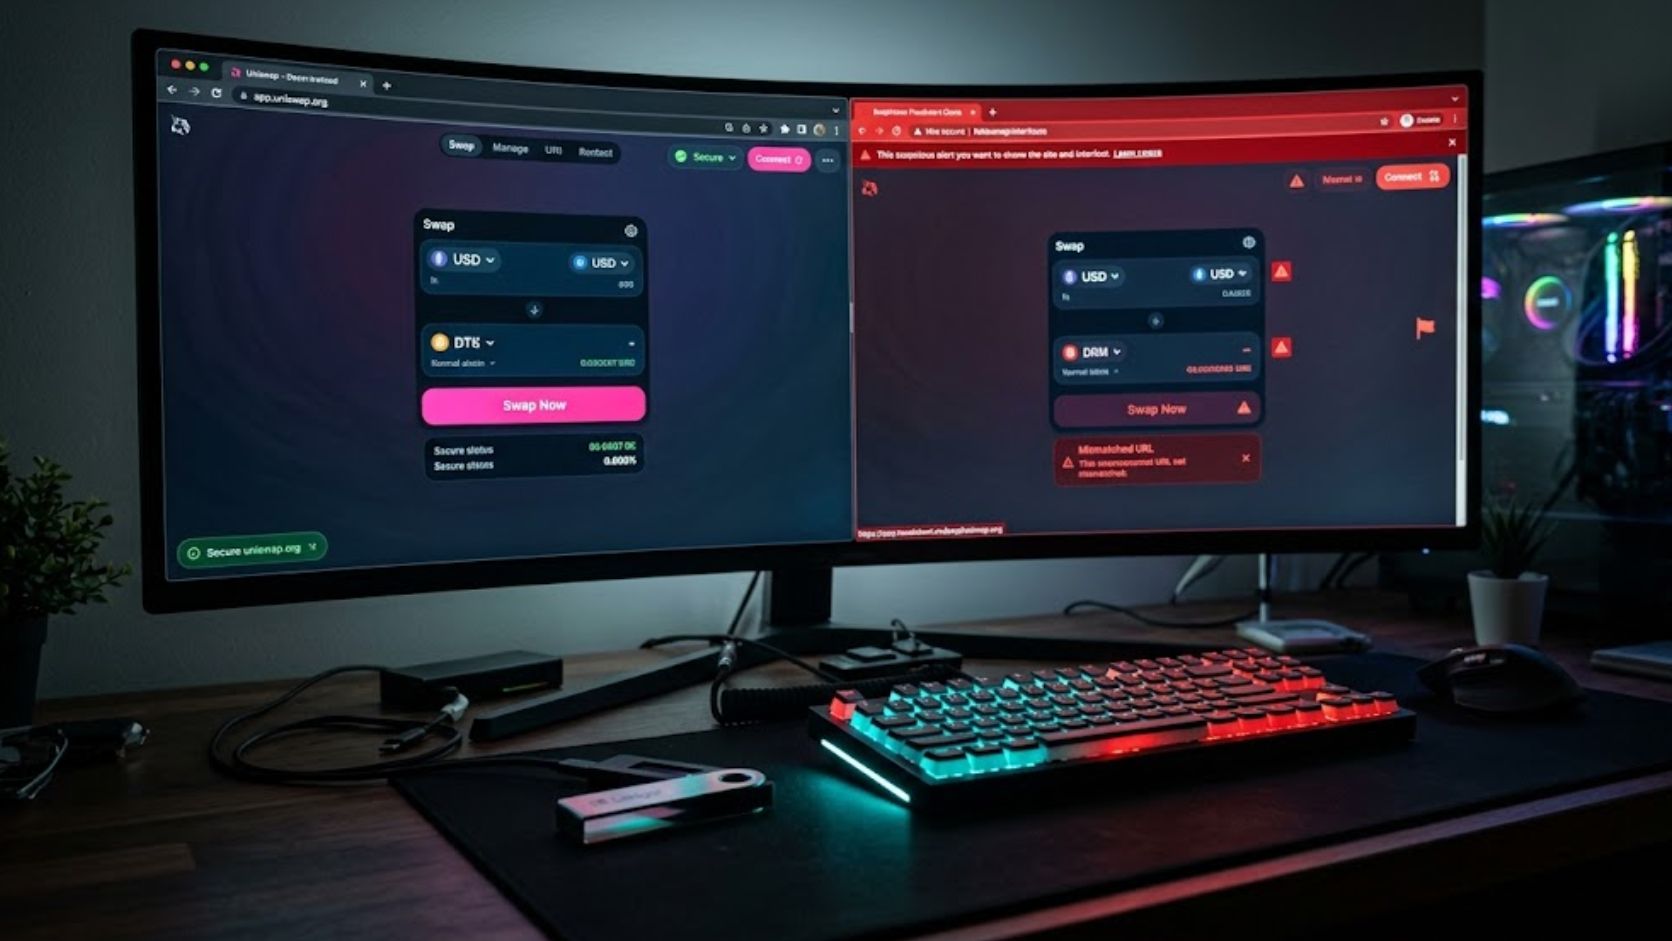
1. Manipulasi Karakter URL (Typosquatting dan Aksara Homoglif)
Peretas kerap mendaftarkan nama domain yang sepintas terlihat sangat mirip dengan merek aslinya guna mengelabui mata pengguna yang tergesa-gesa.
- Penggantian Huruf Halus: Pelaku kerap mengganti huruf kecil “l” dengan angka satu “1”, atau mengganti huruf “o” dengan angka nol “0”.
- Pemakaian Aksara Homoglif: Penipu sering memanfaatkan aksara Cyrillic atau alfabet non-Latin lain yang tampak persis seperti huruf Latin pada layar peramban.
- Perubahan Domain Tingkat Atas (TLD): Jika protokol resmi memakai ekstensi
.fiatau.io, pelaku kerap membuat kloning dengan akhiran.app,.link, atau.claims. - Oleh sebab itu, periksa bilah alamat URL huruf demi huruf secara teliti sebelum Anda menekan tombol sambung dompet (connect wallet).
2. Tampilan Iklan Berbayar di Halaman Pertama Mesin Pencari
Banyak pengguna terbiasa mencari nama platform DeFi dengan mengetikkan kata kunci langsung di mesin pencari. Sayangnya, kebiasaan ini merupakan celah empuk yang sering dimanfaatkan sindikat penipuan siber.
- Iklan Palsu Bersponsor: Pelaku membeli ruang iklan berbayar (Google Ads) agar situs jebakan mereka bertengger di urutan paling atas hasil pencarian.
- Pengalihan Tautan Terselubung: Tautan pada iklan tampak menampilkan URL resmi, namun begitu Anda mengkliknya, sistem langsung mengalihkan peramban ke situs tiruan yang berbahaya.
- Oleh karena itu, jangan pernah mengklik tautan yang berlabel iklan bersponsor saat hendak mengakses situs transaksi keuangan kripto.
3. Taktik Manipulasi Psikologis dan Rasa Takut Ketinggalan (FOMO)
Situs penipuan selalu menggunakan narasi darurat untuk memaksa calon korban mengambil keputusan secara terburu-buru tanpa berpikir jernih.
- Penghitung Waktu Mundur Palsu: Menampilkan jam hitung mundur singkat bertuliskan klaim airdrop eksklusif yang akan hangus dalam hitungan menit.
- Pemberitahuan Saldo Palsu: Menampilkan pop-up notifikasi bohong bahwa dompet Anda berhak mengklaim ribuan dolar token secara cuma-cuma.
- Peringatan Keamanan Palsu: Memunculkan peringatan darurat bahwa akun Anda sedang diretas sehingga Anda wajib segera menandatangani migrasi kontrak baru.
- Ingatlah selalu, proyek blockchain resmi yang sah tidak pernah memaksa pengguna menandatangani transaksi dalam tekanan waktu yang sempit.
4. Tautan Media Sosial Resmi yang Mati atau Mengarah ke Grup Sepi
Protokol Web3 yang sah umumnya memiliki dokumentasi lengkap serta tautan komunitas media sosial yang aktif dan terintegrasi rapi.
- Ikon Media Sosial Statis: Pada situs kloningan, ikon Twitter (X), Discord, atau GitHub di bagian bawah halaman sering kali tidak dapat diklik.
- Pengalihan ke Akun Kloning: Jika tautan tersebut aktif, tautan biasanya mengarah ke akun media sosial palsu dengan kolom komentar yang dinonaktifkan secara sengaja.
- Ketiadaan Riwayat Kode: Situs palsu biasanya tidak menyertakan tautan repositori kode sumber terbuka yang telah diaudit secara publik.
5. Kejanggalan pada Jendela Konfirmasi Dompet Ekstensi
Tanda bahaya paling akurat selalu muncul pada jendela ekstensi dompet (browser extension) ketika Anda diminta memberikan otorisasi transaksi.
- Permintaan Akses SetApprovalForAll: Perintah ini memberi wewenang penuh bagi pihak luar untuk mentransfer seluruh koleksi NFT dari dompet Anda kapan saja.
- Permintaan Otorisasi Tanpa Batas (Unlimited Allowance): Kontrak meminta izin membelanjakan saldo token Anda tanpa batasan nominal maksimum.
- Tanda Tangan Tanpa Terbaca (Blind Signing / Permit2): Permintaan konfirmasi pesan acak tanpa penjelasan fungsi yang jelas di layar ekstensi.
- Dengan demikian, biasakan membaca rincian fungsi panggilan kontrak sebelum menekan tombol konfirmasi akhir.
Tabel Komparasi: Situs Web3 Resmi vs. Situs Kloning Jebakan
Untuk memudahkan Anda membedakan karakteristik kedua jenis situs ini secara instan, simak rangkuman komparatif berikut:
| Parameter Verifikasi | Situs Web3 Resmi & Sah | Situs Jebakan Drainer Kripto |
|---|---|---|
| Sumber Tautan | Disimpan di Bookmarks atau dari dokumentasi resmi | Berasal dari iklan mesin pencari, DM, atau tag X/Twitter |
| Bentuk Permintaan Izin | Interaksi kontrak spesifik dengan batas nominal wajar | Meminta izin unlimited spend atau SetApprovalForAll |
| Tekanan Waktu | Transaksi santai tanpa batasan waktu panik | Memakai hitungan mundur agresif dan klaim FOMO |
| Status Komunitas | Diskusi komunitas aktif, transparan, dan dua arah | Kolom komentar ditutup dan akun tampak mencurigakan |
| Laporan Ekstensi Keamanan | Terverifikasi aman oleh ekstensi pendeteksi Web3 | Langsung memicu alarm bahaya merah (phishing alert) |
4 Kebiasaan Protektif untuk Menjaga Keamanan Aset Kripto
Menghadapi kecanggihan teknologi peretasan modern, Anda tidak boleh hanya mengandalkan intuisi semata. Sebaliknya, bangun sistem pertahanan berlapis dengan menerapkan empat langkah praktis berikut:
1. Pisahkan Fungsi Dompet Secara Disiplin (Wallet Segregation)
Jangan pernah menempatkan seluruh kekayaan digital Anda di dalam satu alamat dompet yang aktif berselancar di internet (hot wallet).
- Dompet Simpanan Dingin (Cold / Vault Wallet): Gunakan dompet perangkat keras (hardware wallet) yang tidak pernah terhubung ke dApps sembarangan untuk menyimpan aset jangka panjang.
- Dompet Pembakar (Burner Wallet): Sediakan satu dompet khusus yang hanya berisi saldo minimal untuk kebutuhan mencetak NFT baru atau mengklaim token airdrop.
- Dengan strategi ini, andaikata dompet pembakar Anda terkena jebakan skrip jahat, aset utama Anda di brankas dingin tetap sepenuhnya aman.
2. Pasang Ekstensi Simulasi Transaksi Keamanan Web3
Saat ini telah tersedia berbagai ekstensi peramban keamanan khusus Web3 yang mampu mensimulasikan hasil transaksi sebelum Anda menandatanganinya secara resmi.
- Ekstensi keamanan ini bertindak layaknya radar pelindung yang membaca kode smart contract di balik layar.
- Sistem akan memunculkan peringatan berwarna merah jika transaksi tersebut terdeteksi memindahkan seluruh aset keluar tanpa imbalan yang jelas.
- Langkah simulasi ini memberi Anda kesempatan kedua untuk membatalkan transaksi yang berisiko fatal.
3. Kunci Tautan Resmi di Daftar Markah (Bookmark) Peramban
Hindari kebiasaan mencari alamat situs protokol keuangan melalui mesin pencari setiap kali hendak bertransaksi.
- Carilah tautan resmi platform melalui kanal terverifikasi seperti situs agregator data kripto terkemuka atau repositori dokumentasi resmi proyek.
- Segera simpan tautan tersebut di bilah markah (bookmarks bar) peramban Anda.
- Untuk kunjungan berikutnya, akses platform tersebut hanya melalui markah yang telah tersimpan rapi.
4. Periksa dan Cabut Izin Kontrak secara Berkala (Revoke Permissions)
Sering kali, pengguna lupa bahwa mereka pernah memberikan izin pembelanjaan token ke suatu platform beberapa bulan silam. Jika platform tersebut di kemudian hari mengalami peretasan, saldo dompet Anda tetap berada dalam ancaman bahaya.
- Kunjungi platform pencabut izin desentralisasi yang tepercaya secara rutin setiap akhir pekan.
- Periksa daftar kontrak pintar yang masih memiliki akses aktif ke saldo token Anda.
- Segera putuskan (revoke) semua izin kontrak yang sudah tidak Anda gunakan lagi guna menutup pintu akses peretas.
Apa yang Harus Dilakukan Jika Terlanjur Mengklik Situs Phishing?
Jika Anda menyadari telah menandatangani transaksi mencurigakan dan melihat pergerakan saldo yang tidak wajar, waktu adalah musuh terbesar Anda.
Lakukan tindakan darurat berikut secepat mungkin:
- Pindahkan Aset yang Tersisa: Segera kirim sisa token dan NFT yang belum terkuras ke alamat dompet baru yang benar-benar bersih dan belum pernah terkoneksi ke situs mana pun.
- Cabut Seluruh Izin Aktif: Buka platform revoke dan batalkan semua izin persetujuan token yang masih menggantung pada alamat dompet lama Anda.
- Tinggalkan Dompet Lama: Anggap dompet yang telah disusupi tersebut sudah tercemar secara permanen. Jangan pernah menyetor saldo baru ke alamat dompet tersebut di masa mendatang.
Pertanyaan Umum Seputar Kejahatan Phishing Web3
Berikut beberapa klarifikasi atas pertanyaan yang paling sering membingungkan pengguna pemula di ranah kripto:
- Apakah Menghubungkan Dompet (Connect Wallet) Saja Sudah Cukup Menguras Saldo? Secara teknis, sekadar menekan tombol Connect hanya membagikan alamat publik Anda kepada situs web. Saldo aset Anda baru bisa berpindah tangan ketika Anda menandatangani pesan persetujuan transaksi (Signature Request) di jendela ekstensi.
- Apakah Cold Wallet Kebal Terhadap Jebakan Phishing? Tidak sepenuhnya. Dompet perangkat keras memang melindungi seed phrase Anda dari virus komputer. Akan tetapi, jika Anda secara sadar mengonfirmasi transaksi persetujuan kontrak palsu pada tombol fisik perangkat tersebut, aset Anda tetap akan terkuras habis.
- Bisakah Polisi Membatalkan Transaksi Blockchain yang Sudah Terjadi? Sifat dasar transaksi blockchain adalah abadi dan tidak dapat dibatalkan (irreversible). Begitu aset terkirim ke dompet peretas, tidak ada institusi atau layanan pelanggan mana pun yang bisa menarik transaksi tersebut kembali.
Kesimpulan
Evolusi kejahatan siber di ranah desentralisasi menuntut kehati-hatian ekstra dari setiap pelaku pasar. Memahami seluk-beluk modus phishing Web3 kripto bukan lagi sekadar pilihan tambahan, melainkan keahlian bertahan hidup yang mutlak di era internet masa kini.
Oleh sebab itu, jangan biarkan rasa ingin cepat kaya atau godaan airdrop gratis menumpulkan kewaspadaan rasional Anda. Selalu verifikasi alamat URL secara saksama, baca setiap baris persetujuan transaksi dompet dengan teliti, dan gunakan sistem dompet terpisah untuk meminimalkan risiko kerugian. Dengan menerapkan kebiasaan keamanan yang ketat dan disiplin, aset digital Anda akan tetap terlindungi secara optimal di tengah badai ancaman kejahatan siber!